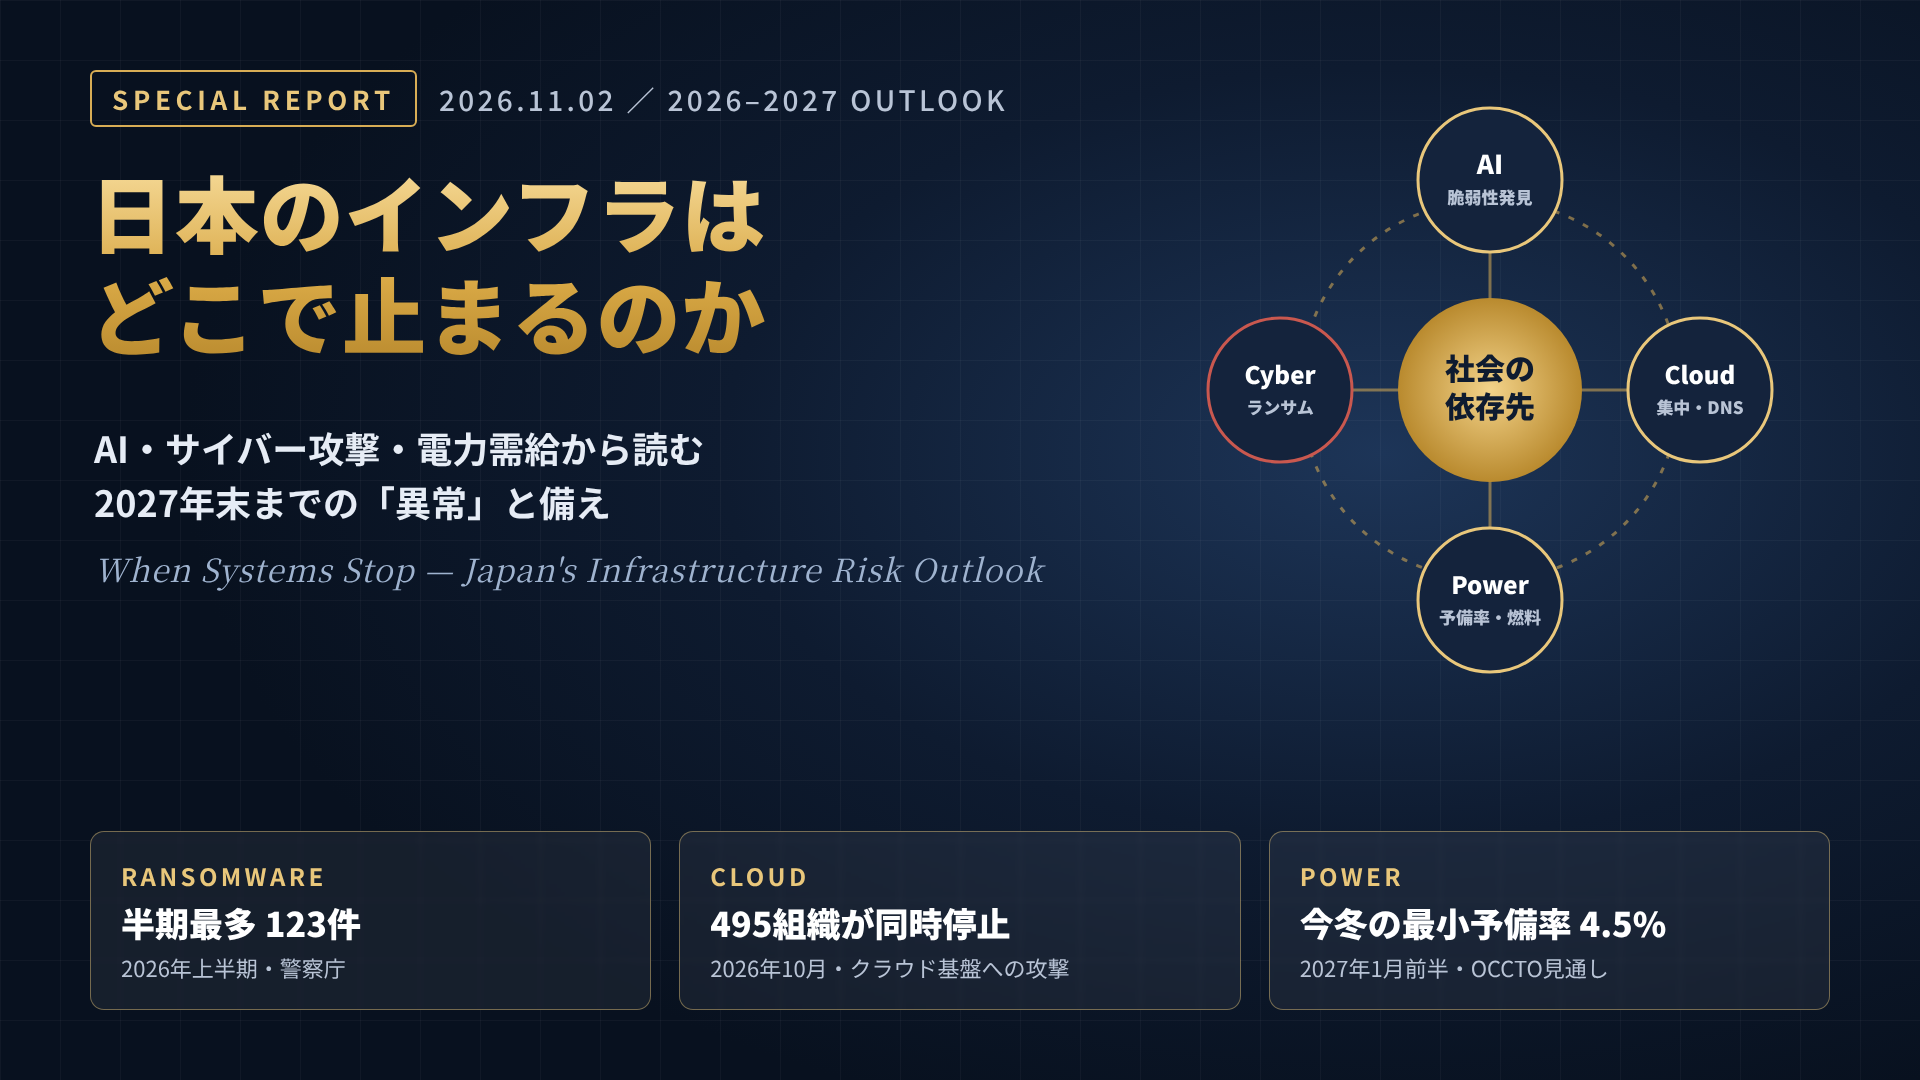
AI時代のインフラ異常予測 2026–2027:日本で想定される通信・電力・クラウド障害と備え

AIとサイバー攻撃は日本のインフラをどこまで止め得るか――2026年末〜2027年に想定される「異常」の全体像と備え
表記ルール:公式資料等で確認できる事実を Fact|事実、事実を組み合わせた編集部の解釈を Analysis|分析、将来に関する見立てを Estimate|見立て として区別しています。見立ては確率を算出したものではなく、定性的な評価です。
想定読者:中小企業の経営者・IT担当者、自治体・団体の実務担当者、在宅で業務を行う個人
2026年は、日本国内でクラウド基盤へのランサムウェア攻撃、数百万世帯規模のインターネット接続障害、自治体の監視システムの暗号化被害が短期間に続いた年でした。同じ年、フロンティアAIによる脆弱性発見の急速な高速化を受けて、政府は重要インフラ事業者向けに異例の注意喚起を出し、いわゆる「能動的サイバー防御」の法制度も主要部分が施行されました。
本記事では、官公庁・電力系統機関・事業者の一次資料を中心に、2026年11月から2027年末までに日本で起こり得るインフラ異常を整理し、何に備えるべきかを具体化します。
本記事で得られる3つのポイント
- 2026年に国内で実際に起きたインフラ・サービス停止の事例と、そこから見える共通の構造(集中・依存・修正の遅れ)
- AIによる脆弱性発見の高速化、ランサムウェア、電力需給・燃料、制度変更の4つの観点から見た、2027年末までの現実的な異常シナリオ
- 「全国停電」のような極端な想定ではなく、起こりやすい障害に対して、組織と個人が優先順位をつけて取るべき対策
なぜ重要か:インフラ障害の多くは、電力や通信そのものが止まるよりも、それらに依存するクラウド・認証・決済・業務システムが連鎖的に止まる形で利用者に影響します。脅威の「速度」が変わった今、年1回見直す前提のBCP(事業継続計画)では対応が間に合わない可能性があります。
1. 2026年に実際に起きたこと――国内の主な停止事例
Fact|事実 2026年後半だけでも、日本国内では性質の異なるインフラ・サービス停止が相次ぎました。以下は、事業者・自治体・公的機関の公表資料や報道で確認できる主な事例です。
| 時期 | 事例 | 公表されている内容(要旨) | 示唆 |
|---|---|---|---|
| 2026年9月2日 | 鳥取県 環境放射線モニタリングシステム | 庁内の主監視局サーバがランサムウェアで暗号化され停止。遠隔地の副監視局が無事だったため、放射線監視自体は継続。専用ネットワークで運用され、他の県庁システムへの影響はないと説明。 | 物理的に分離した副系統(冗長化)が機能継続を支えた。 |
| 2026年9月22日〜 | 台風25号による停電(東京電力パワーグリッド管内) | 最大約6万2,700軒が停電。主因は土砂崩れ・倒木・樹木接触など。千葉県内を中心に、10月中旬時点でも一部で停電が継続。 | 実際の停電の主因は依然として自然災害。復旧が数週間に及ぶこともある。 |
| 2026年9月23日 | J:COM インターネット接続障害 | 約9時間にわたり接続障害。最大約408万世帯に影響。外部からの大量アクセスでサーバ(DNS)に高負荷が生じたと説明され、サイバー攻撃の可能性を含め原因を調査中と報じられた。同社回線を利用する他のケーブルテレビ事業者にも波及。 | 名前解決(DNS)という単一の機能が止まるだけで、広域の利用者が「ネットが使えない」状態になる。 |
| 2026年10月7日〜 | IDCフロンティア「IDCFクラウド」ランサムウェア攻撃 | 東日本リージョン1の4ゾーンで仮想サーバが停止・暗号化され、495の企業・自治体に影響。顧客向けポータルの認証システムで使っていたオープンソースソフトウェア(OSS)の脆弱性を突かれ、管理コンソール経由で仮想化基盤の管理者権限を奪われたと公表。仮想サーバ内データの外部流出は確認されず。従来環境での復旧は困難とされ、バックアップを取り出せた顧客は495のうち206。 | クラウドの「管理基盤」が侵害されると、多数の利用組織が同時に止まる。利用者側の独立したバックアップが復旧を左右。 |
統計で見る悪化
Fact|事実 警察庁によると、2026年上半期のランサムウェア被害報告は123件で、統計開始(2020年下半期)以降、半期として最多でした。被害組織へのアンケートでは侵入経路の約5割がVPN機器で、復旧に1,000万円以上を要した組織が約6割、1か月未満で復旧できた組織は5割弱にとどまっています。同庁のセンサーが検知した脆弱性探索などの不審なアクセスは、1日・1IPアドレス当たり1万3,687件と前年同期比50.7%増でした。
Fact|事実 同じ報告書は、2026年2月に親ロシア系とみられるハクティビストが政府機関・交通・金融などを狙ったDDoS攻撃(大量アクセスによるサービス妨害)を行い、ウェブサイトの閲覧障害が相次いだこと、同年5月以降にIoT機器を乗っ取るマルウェア「Mirai」系ボットの特徴を持つアクセスが急増したことも記載しています。
Fact|事実 情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2026」組織編でも、1位はランサム攻撃による被害、2位はサプライチェーンや委託先を狙った攻撃で、「AIの利用をめぐるサイバーリスク」が3位に初めて選ばれています。
Fact|事実 こうした状況を受け、国家サイバー統括室(NCO)は2026年10月9日、ウェブシステムの脆弱性悪用やサプライチェーン(委託先)経由の侵害による情報窃取事案が複数確認されているとして注意喚起を公表し、経済産業省・金融庁・個人情報保護委員会なども相次いで同趣旨の文書を出しました。
2. 構造変化①:AIが「脆弱性を見つける速度」を変えた
Fact|事実 2026年5月18日、NCOをはじめ警察庁・金融庁・総務省・厚生労働省・経済産業省・国土交通省・防衛省などは連名で、重要インフラ事業者等とソフトウェア・ベンダに対する注意喚起を公表しました。米Anthropic社が4月7日に公表したフロンティアAIモデル「Claude Mythos Preview」などにより脆弱性の発見・修正能力が急速に高まっていることを踏まえ、悪用されれば攻撃がより高速かつ大規模になるおそれがあるとして、「より高速かつ大量に脆弱性が発見・修正されることを前提とした対策強化」を求める内容です。政府はこれらの施策を「Project YATA-Shield」として取りまとめています。
Fact|事実 Anthropic社が2026年5月22日に公表した報告では、約50の協力組織が同モデルを用いて、1か月で1万件を超える深刻度「高」または「重大」の脆弱性を発見しました。一方、同社がオープンソース・プロジェクトの保守者に通知した深刻度の高い脆弱性530件のうち、公表時点で修正済みは75件にとどまっています。同社自身も、脆弱性の発見よりも、検証・通知・修正の処理能力のほうが新たな制約になったと説明しており、このクラスのモデルは十分な安全策が整うまで一般公開しない方針を示しています。
この変化の本質は「新種の攻撃手法の登場」よりも、脆弱性が公表されてから悪用されるまでの時間と、修正が行き渡るまでの時間の差が広がる点にあります。防御側の大企業やOSSの中核プロジェクトでは修正が加速する一方、修正の適用が遅れがちな中小企業、自治体の個別システム、更新されないネットワーク機器・IoT機器は相対的に狙われやすくなります。IDCFクラウドの事例でも、侵入口は一般に流通するOSSの脆弱性でした。
なお、2026年11月時点で、日本国内の事案について「AIが攻撃に使われたことが原因」と公的に特定された大規模インフラ障害は確認できませんでした。警察庁の報告書は、生成AIを悪用したランサムウェア作成者の検挙や、生成AIに端末操作を指示させる新型マルウェアの解析事例を挙げていますが、影響範囲は限定的です。
3. 構造変化②:攻撃の目的が「盗む」から「止める」へ広がっている
Fact|事実 米国のCISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)、NSA、FBIなどは2024年2月の共同アドバイザリーで、中国政府系とされる攻撃グループ「Volt Typhoon」が、有事の際に重要インフラを妨害・破壊できるよう、通信・エネルギー・交通・水道などのネットワークに事前に潜伏(プレポジショニング)していると評価しました。警察庁の2026年上半期報告書も、2026年4月にCISAなどがイランの攻撃グループによる米国重要インフラの産業用制御装置への攻撃について緊急警告を出したことに触れています。
Fact|事実 一方、2025年4月のイベリア半島大停電について、欧州送電事業者団体ENTSO-Eの最終報告書(2026年3月)は、系統電圧の上昇を起点に複数の技術・運用要因が重なったものと整理しており(OCCTOの報告資料による)、原因はサイバー攻撃ではありませんでした。
海外の動向から読み取れるのは、「サイバー攻撃による広域停電」は潜伏活動への警戒を含めて真剣に扱われている一方、公表されている被害の中心は、個別施設や制御装置の妨害、業務システムの停止、情報窃取であるという点です。日本の電力系統は、10エリアの連系や保護リレー、全停復旧訓練など多層の仕組みを持っており、単一のサイバー攻撃で全国規模の停電に至るシナリオは、現時点の公開情報からは可能性が低いと評価できます。ただし地政学的な緊張が急変した場合には前提が変わり得るため、「低いがゼロではない」リスクとして監視対象にとどめるのが妥当です。
4. 構造変化③:電力需給と燃料の「余裕」が小さい
サイバー攻撃とは別に、電力の安定供給そのものの余裕も注目点です。日本では、10年に一度の厳しい暑さ・寒さ(厳気象H1需要)を想定しても予備率3%以上を確保できるかどうかが、安定供給の目安とされています。
| 対象期間 | 電力広域的運営推進機関(OCCTO)の評価(最小予備率時) | 読み方 |
|---|---|---|
| 2026年度冬季 (2026年12月〜2027年3月) |
Fact|事実 発動指令電源、火力増出力、エリア間融通を織り込めば、全エリアで予備率3%を確保できる見通し。最も低いのは2027年1月前半で、東北・東京・中部・北陸・関西・中国・九州が4.5%。北海道では、新北本連系設備の増設工事により本州との連系容量が90万kWから60万kWに低下するが、129万kWの大規模電源脱落時でも予備率5.6%を確保できると評価。 | 今冬は「計画上は足りる」。ただし余裕は数%で、発電機の計画外停止が重なれば需給ひっ迫の注意報・警報が出る余地はある。 |
| 2026年度夏季(実績) | Fact|事実 全国最大需要は7月22日の1億6,422万kWで、直近5年で2番目。中部・中国・四国・九州の4エリアで、想定していた厳気象H1需要を実績が上回った。 | 「10年に一度」の想定を超える需要が実際に起きている。 |
| 2027年度 (2027年4月〜2028年3月) |
Fact|事実 2026年8月時点の見通しでは、中部・北陸・関西・中国・九州の予備率が、2027年7月前半4.9%、2027年12月前半3.4%、2028年1月前半2.3%。予備電源として落札済みの知多第二発電所2号を供給力に算入すれば、全月・全エリアで3%を確保できる見込みで、補修時期の調整なども進めるとされる。 | 来年度の冬は、予備電源の稼働が前提。年度末(2027年3月)の供給計画で再評価される。 |
Fact|事実 燃料面では、中東情勢の悪化によりホルムズ海峡の通航に制約が生じています。資源エネルギー庁の2026年3月の資料によると、日本のLNG輸入のうちホルムズ海峡経由は年約400万トン(約6%)で、電力・ガス会社はその1年分に相当する約400万トンの在庫を保有しており、短期的な供給に支障が生じる状況にはないとしています。政府は同年度、非効率な石炭火力の稼働抑制措置を適用しないことでLNGを節約する緊急対応もとっています。
Fact|事実 OCCTOは2026年8月、イベリア半島大停電の教訓を日本の系統に照らして点検し、優先度の高い項目は対策済みまたは検討中で、足元で早急な追加対策が必要な事項はないと報告しました。一方、系統の挙動を高精度で把握するPMU(位相計測装置)の導入はこれからの段階であり、再生可能エネルギーの拡大に伴う電圧制御のあり方は引き続き検討課題とされています。
電力について現実的に警戒すべきは、サイバー攻撃による広域停電よりも、次の3点です。
- 台風・大雪・地震などによる局地的で長引く停電
- 寒波や猛暑と発電所トラブルが重なった際の需給ひっ迫(節電要請・注意報)
- 燃料価格の上昇による電気料金・市場価格の変動
特に2027年度は、予備電源が想定どおり稼働することが安定供給の前提になっています。
5. 構造変化④:「集中」と「依存」が障害を広げる
2026年の国内事例に共通するのは、障害が起きた場所そのものより、そこに依存していた利用者の数が影響の大きさを決めたという点です。
クラウドの管理基盤
Fact|事実 IDCFクラウドでは、顧客向けポータルの認証システムが侵入口となり、仮想化基盤の管理者権限まで奪われました。1つの事業者の1リージョンの障害が、鉄道・小売・物流・自治体など495の利用組織の業務に波及したと報じられています。
名前解決(DNS)と回線の上流
Fact|事実 J:COMの障害では、DNSサーバの高負荷により接続できない状態が広域で発生し、同社ネットワークを上流回線として使う他のケーブルテレビ事業者にも影響が及びました。
委託先・サプライチェーン
Fact|事実 NCOは10月の注意喚起で、防御が相対的に弱い委託先を足掛かりに標的企業へ侵入する手口に注意を促し、委託先の対策状況の継続確認や、提供データの最小化を求めています。
修正を担う人の処理能力
Fact|事実 AIで見つかる脆弱性は急増する一方、検証・通知・修正は人の作業に依存しており、オープンソースの保守者の中には通知のペースを落とすよう求める例もあるとAnthropic社は報告しています。
Analysis|分析 クラウドの冗長化(複数ゾーン構成など)は、ハードウェア障害には有効でも、同じ管理基盤・同じ認証・同じ設定変更を共有している限り、まとめて止まる可能性があります。海外でも2025〜2026年に、大手クラウドやCDN(コンテンツ配信網)で、設定変更や管理系の不具合を原因とする広域障害が繰り返し報告されています。中小企業にとっての現実的な問いは「どのクラウドが安全か」ではなく、「そのクラウドが1週間使えないとき、何で業務を続けるか」です。
6. 制度面の変化:能動的サイバー防御の施行と今後の日程
Fact|事実 サイバー対処能力強化法と同整備法の主要部分が2026年10月1日に施行されました。内閣官房・内閣府の説明資料によると、電気・ガス・水道・鉄道・通信・金融など15分野258の基幹インフラ事業者には、重要な電子計算機の届出とインシデント報告が義務付けられ、官民の協議会も設置されます。警察と自衛隊による攻撃サーバへのアクセス・無害化措置も同日から可能になりました。通信情報を利用して攻撃サーバを検知する仕組みは、2027年秋の施行が予定されています(法律上は公布から2年6か月以内)。
| 時期 | 予定・論点 | 実務上の意味 |
|---|---|---|
| 2026年10月〜 | 基幹インフラ事業者の資産届出・インシデント報告、協議会、アクセス・無害化措置が開始 | インフラ事業者からの報告が国に集約され、注意喚起の速度と具体性が上がることが期待される |
| 2026年12月〜2027年3月 | 冬季の電力需給(最小は1月前半の4.5%見通し) | 寒波時は需給ひっ迫情報に注意。停電対策は寒さ対策とセットで考える |
| 2027年3月 | 2027年度供給計画の取りまとめ(来年度の需給の再評価) | 来夏・来冬の需給見通しが更新される |
| 2027年秋 | 通信情報の利用に関する規定の施行予定(法律上は公布から2年6か月以内) | 国による攻撃インフラの検知が強化される一方、運用の透明性が論点になる |
| 2027年12月〜2028年1月 | 中西日本5エリアで予備率が3%前後〜下回る見通し(予備電源算入前) | 予備電源の稼働状況と、2027年秋公表の需給検証を確認 |
Analysis|分析 制度の整備は防御側の能力を確実に底上げしますが、義務の対象は基幹インフラ事業者です。中小企業や多くの自治体システムは直接の対象ではなく、むしろ取引先・委託先としてセキュリティ水準の確認を求められる形で影響を受けると考えられます。
7. 2026年11月〜2027年末に想定される異常(シナリオ評価)
ここまでの事実を踏まえ、今後1年余りで日本において想定される異常を、起こりやすさと影響で整理します。起こりやすさは公表事例の頻度と構造要因からの定性評価であり、予測値ではありません。
| 想定される異常 | 起こりやすさ | 想定される影響の範囲 | 根拠・先行指標 |
|---|---|---|---|
| ランサムウェアによる企業・自治体・病院の業務停止(数日〜数週間) | Estimate 高 |
受注・出荷・診療・窓口業務の停止、個人情報漏えい | 半期最多の被害報告、VPN機器経由の侵入が約5割。2026年下半期もクラウド事業者や自治体関連システムで被害公表が続く。IPA「10大脅威2026」組織編でも1位 |
| クラウド・SaaS・データセンターの障害による多数組織の同時停止 | Estimate 中〜高 |
数百組織規模の同時停止。データ復元不能のケースも | IDCFクラウドの事例。AIによる脆弱性発見の加速で、OSSや管理系ソフトの修正が追いつかない期間が続く |
| 通信事業者・ISP・DNSの障害(数時間〜1日) | Estimate 中〜高 |
数十万〜数百万回線の接続不能、コールセンターの輻輳 | J:COMの事例、IoT機器を使うボット由来アクセスの急増、DDoS代行サービスの存在 |
| 災害による局地的・長期的な停電と、それに伴う通信途絶 | Estimate 高(季節性あり) |
数万軒規模、復旧まで数日〜数週間 | 台風25号の事例。携帯基地局は停電が長引くと予備電源が尽きて停波する場合がある |
| 冬季・夏季の電力需給ひっ迫(節電要請・注意報) | Estimate 低〜中 |
需要家への節電協力要請。計画停電に至る可能性は低い | 今冬の最小予備率4.5%、2027年度は予備電源頼み。寒波・猛暑と電源トラブルの重なりが条件 |
| 海底ケーブル損傷などによる国際通信の遅延・一部障害 | Estimate 低〜中 |
海外SaaSの遅延・一部不通。国内通信全体の停止には至りにくい | 2023年以降、台湾周辺とバルト海でそれぞれ少なくとも10件前後の損傷事案が米議会資料で指摘されている。日本の国際通信は複数の海底ケーブルに分散されており、1〜2本の損傷で全体が止まる構造ではない |
| サイバー攻撃による広域停電・全国規模の通信停止 | Estimate 低 |
影響は甚大 | 海外でも公表事例は個別施設の停止が中心。地政学的緊張の急変時は再評価が必要 |
注意:上表は「全国停電が来る」といった断定的な予測ではありません。公開情報から見て最も起こりやすいのは、電力や回線は生きているのに、依存しているクラウド・認証・業務システムが使えないという形の異常です。対策の優先順位もこの現実に合わせる必要があります。
8. 実務ポイント:組織・個人が取るべき備え
中小企業・団体・自治体(IT担当者・経営者向け)
- インターネットに露出している機器を棚卸しし、更新を最優先する
VPN機器、リモートデスクトップ、ファイアウォール、管理画面、CMS(WordPress等)を一覧化し、サポート切れ製品を更新・廃止します。脆弱性情報が出てから適用までの目標日数(例:重大なものは72時間以内)を社内ルールとして決めます。 - 管理者アカウントと遠隔接続に多要素認証を必須化する
クラウドの管理コンソール、メール、VPN、会計・給与システムが対象です。退職者・未使用アカウントは即時無効化します。 - 「クラウドとは別の場所」にバックアップを持つ
利用中のクラウド事業者の機能だけに頼らず、別事業者・別アカウント・オフラインのいずれかに、業務継続に必要なデータを定期的に退避します。復元テストは最低でも年1回、できれば四半期ごとに実施します。 - 依存関係の地図を作る
「どの業務が、どのクラウド・回線・委託先に依存しているか」を1枚にまとめ、1つが1週間止まった場合の代替手段(紙、別回線、別サービス、手作業)を業務ごとに決めておきます。 - 委託先とのインシデント連絡ルールを契約・覚書で明文化する
報告期限、連絡窓口、ログ提供、データ削除の条件を確認します。NCOの10月の注意喚起が求める内容とも一致します。 - 被害時の連絡先を平時に確認する
都道府県警察のサイバー犯罪相談窓口、所管省庁、IPA、加入しているサイバー保険の窓口を事前に一覧化します。NCOは2026年10月30日に、関係機関の相談窓口をまとめた「サイバー対応特設サイト」を公開しています。
個人・在宅で働く人向け
- ルーター、NAS、ネットワークカメラ、テレビ接続機器のファームウェアを更新し、初期パスワードを変更する
- スマートフォンのテザリング、別キャリアの回線(eSIM等)など、自宅回線以外の通信手段を1つ確保する
- 連絡先・保険証・服薬情報・重要書類のコピーを紙で保管する
- モバイルバッテリー、電池式または手回し式ラジオ、照明、少額の現金、3日分以上の水と食料を備える
- 重要なデータ(写真、仕事のファイル)を、クラウドとは別に外部ストレージにも保存する
- 電力需給ひっ迫や災害時は、電力会社・自治体・NHKなどの公式情報を確認する
避けるべきこと
- 出所不明の「無料で動画が見られる機器」や無料VPNアプリの利用(警察庁は、家庭用機器が攻撃の踏み台にされる事例を報告しています)
- 単一のクラウド事業者の中だけで完結したバックアップ
- 停電時もキャッシュレス決済が使える前提での備え
- 災害・障害時にSNS上の未確認情報を拡散すること
Fact|事実 海外では、欧州委員会が2025年3月に家庭で最低72時間の自立を目安とする備えを呼びかけたほか、英国政府も2026年10月22日、停電や通信障害を含む3日間の生活インフラ途絶に備える「Be Ready」キャンペーンを開始したと報じられています。日本で従来から推奨されている災害備蓄の考え方は、サイバー起因の障害にもそのまま有効です。
9. 推奨アクション(時期別)
外部公開機器の緊急パッチ、管理者の多要素認証化、相談窓口リスト作成。個人はルーター等の更新と予備回線の確保。
クラウド外バックアップの取得と復元テスト。寒波時の停電・需給ひっ迫時の連絡手順確認。家庭は3日分以上の備蓄。
依存関係マップ、委託先との連絡ルール明文化、「クラウド1週間停止」を想定した机上訓練。
パッチ適用期限の運用を定着させ、夏季の停電・熱中症対策を見直す。来年度の需給見通しを確認。
OCCTOの冬季需給検証と予備電源の状況を確認。取引先からのセキュリティ要件への対応を進める。
優先順位の考え方:「AIによる高度な攻撃」専用の特別な対策よりも、更新・認証・分離・復旧という基本を、より短い周期で回すことが最も費用対効果の高い対応です。これは政府の注意喚起とAnthropic社の報告が共通して示している方向性でもあります。
10. よくある質問
AIのせいで、近いうちに日本全体が停電するのですか?
現時点の公開情報からは、その可能性は低いと評価しています。日本の電力系統は多層の保護・復旧の仕組みを持ち、海外でも公表されているサイバー被害は個別施設の停止が中心です。より起こりやすいのは、災害による局地停電や、クラウド・通信サービスの停止です。
能動的サイバー防御が始まれば、中小企業は何もしなくてよいのですか?
いいえ。法律上の義務の対象は15分野258の基幹インフラ事業者で、中小企業の自社システムを国が守る仕組みではありません。むしろ取引先からセキュリティ水準の確認を求められる場面が増えると考えられます。
大手クラウドを使っていれば安全ですか?
物理的な故障には強い一方、管理基盤や認証、設定変更の不具合では、複数のゾーンがまとめて止まることがあります。事業者の選定よりも、「別の場所にあるバックアップ」と「止まったときの代替手段」を持っているかが重要です。
個人が最低限やるべきことは何ですか?
家庭用ルーター等の更新と初期パスワードの変更、予備の通信手段の確保、重要データの二重保存、3日分の生活備蓄の4点です。いずれも災害対策と共通しています。
まとめ
- 2026年の国内事例が示したのは、電力や回線そのものよりも、クラウドの管理基盤・DNS・委託先といった「集中した依存先」が止まることで影響が一気に広がるという構造です。
- フロンティアAIにより脆弱性の発見は大幅に加速し、修正が追いつかない期間が生まれています。更新が遅れがちな中小企業・自治体の個別システムやネットワーク機器が、今後1年の主な弱点になると考えられます。
- 電力は今冬・来年度とも計画上は安定供給の目安を満たす見通しですが、余裕は数%で、2027年度は予備電源の稼働が前提です。現実的に警戒すべきは、災害による局地的な長期停電と、需給ひっ迫時の節電要請です。
- サイバー攻撃による全国規模の停電は、現時点の公開情報からは可能性が低いと評価できます。ただし地政学的状況の変化には継続的な監視が必要です。
- 備えの中心は、更新の高速化、多要素認証、クラウド外バックアップ、依存関係の把握、3日分の生活備蓄です。
出典・参考資料
政府・公的機関
- 国家サイバー統括室「注意喚起」一覧(2026年5月18日 AI性能の高度化を踏まえた注意喚起、2026年10月9日 不正アクセス事案を踏まえた対応 ほか)
https://www.cyber.go.jp/news/press/tyuuikanki.html - 国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日)
https://www.cyber.go.jp/pdf/press/taiou.pdf - 国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた各機関による注意喚起等について」(2026年10月14日)
https://www.cyber.go.jp/news/20261014.html - 国家サイバー統括室「サイバー対応特設サイト」
https://www.cyber.go.jp/tokusetsu/contactpoint_advisory_hub/index.html - 国土交通省「AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について」(2026年5月28日 官民対話 資料1)
https://www.mlit.go.jp/sogoseisaku/jouhouka/content/002004348.pdf - 内閣官房国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」(2026年9月)
https://www.cao.go.jp/cybersecurity/pdf/sekousetsumei.pdf - 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf - 独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」(2026年1月29日)
https://www.ipa.go.jp/pressrelease/2025/press20260129.html - 資源エネルギー庁「燃料調達をめぐる動向と電力・ガスの安定供給について」(2026年3月27日 資料7)
https://www.meti.go.jp/shingikai/enecho/denryoku_gas/jisedai_kiban/pdf/005_07_00.pdf - 電力広域的運営推進機関「電力需給検証報告書(2026年10月)」
https://www.occto.or.jp/houkokusho/2026/denryokujukyukensho_20261028.html - 電力広域的運営推進機関「2027年度の需給見通しについて(報告)」(第121回調整力及び需給バランス評価等に関する委員会 資料2、2026年8月24日)
https://www.occto.or.jp/assets/iinkai/chousei_jukyu/121/chousei_121_02.pdf - 電力広域的運営推進機関「イベリア半島における大規模停電を踏まえた日本の電力系統での対応について(報告)」(同 資料3)
https://www.occto.or.jp/assets/iinkai/chousei_jukyu/121/chousei_121_03.pdf - CISA, “PRC State-Sponsored Actors Compromise and Maintain Persistent Access to U.S. Critical Infrastructure”(AA24-038A)
https://www.cisa.gov/news-events/cybersecurity-advisories/aa24-038a - U.S. Senate(Sen. John Curtis)海底ケーブル保護に関する法案本文(台湾周辺・バルト海の損傷事案の件数に言及、2025年6月)
https://www.curtis.senate.gov/wp-content/uploads/2025/06/CAN256105.pdf
事業者・自治体の公表資料
- 株式会社IDCフロンティア「【第7報】不正アクセスに関する調査結果および今後の対応について」(2026年10月27日)
https://www.idcf.jp/news/topics/20261027001 - 東京電力ホールディングス「令和8年台風25号による東京電力パワーグリッド株式会社サービスエリア内の停電状況、復旧見通しおよび設備被害状況等について」(2026年9月22日〜10月14日の各時点の公表資料)
※同社サイトはリンク設定に事前連絡を求めているため、本記事ではURLを掲載していません。資料は同社ウェブサイトの停電・災害情報から参照できます。 - Anthropic, “Project Glasswing: An initial update”(2026年5月22日)
https://www.anthropic.com/news/glasswing-initial-update
報道・専門メディア(事実確認の補助として利用)
- 共同通信(熊本日日新聞掲載)「JCOM最大408万世帯で障害 大量アクセスで」(2026年9月24日)
https://kumanichi.com/articles/2039162 - ScanNetSecurity「鳥取県環境放射線モニタリングシステムにランサムウェア攻撃、副サーバは被害受けず放射線モニタリングに影響なし」(2026年9月16日)
https://scan.netsecurity.ne.jp/article/2026/09/16/56244.html - 時事通信(nippon.com掲載)IDCFクラウド障害の利用企業への影響に関する報道(2026年10月14日)
https://www.nippon.com/ja/news/yjj2026101400742/ - Control Plane “Cloud Outage Tracker: Major AWS, Azure, Google Cloud, and Cloudflare Outages Since 2020”
https://controlplane.com/blog/post/cloud-outage-tracker - UK Defence Journal “Households asked to prepare for three days of disruption”(英国「Be Ready」キャンペーン、2026年10月22日)
https://ukdefencejournal.org.uk/households-asked-to-prepare-for-three-days-of-disruption/
記事の独立性・編集方針
本記事は、特定の企業・団体からの依頼や対価を受けて作成したものではなく、公開されている一次資料と報道をもとに独自に調査・編集した解説記事です。記事中で取り上げた企業・製品・サービスの広告や推奨を目的とするものではありません。
政府・公的機関の資料は、各サイトの利用規約(公共データ利用規約 第1.0版〔PDL1.0〕等)に従い、出典を明記したうえで内容を要約・加工して利用しています。編集・加工した情報は各機関が作成したものではありません。事業者・報道機関の資料は、事実の確認と出典の明示のためにリンクしており、本文・図表の転載は行っていません。
将来に関する記述(Estimate|見立て)は、調査基準日時点の公開情報にもとづく編集部の見立てであり、特定の事象の発生や不発生を保証するものではありません。状況の変化に応じて内容を更新することがあります。
本記事の調査と下書きにはAIアシスタント(Anthropic社のClaude)を利用し、事実関係・数値・リンク先は一次資料と照合しています。本文で同社の公表資料を扱っていますが、同社との利害関係はありません。